Взлом через подрядчика едва не испортил запасы плазмы во Франции
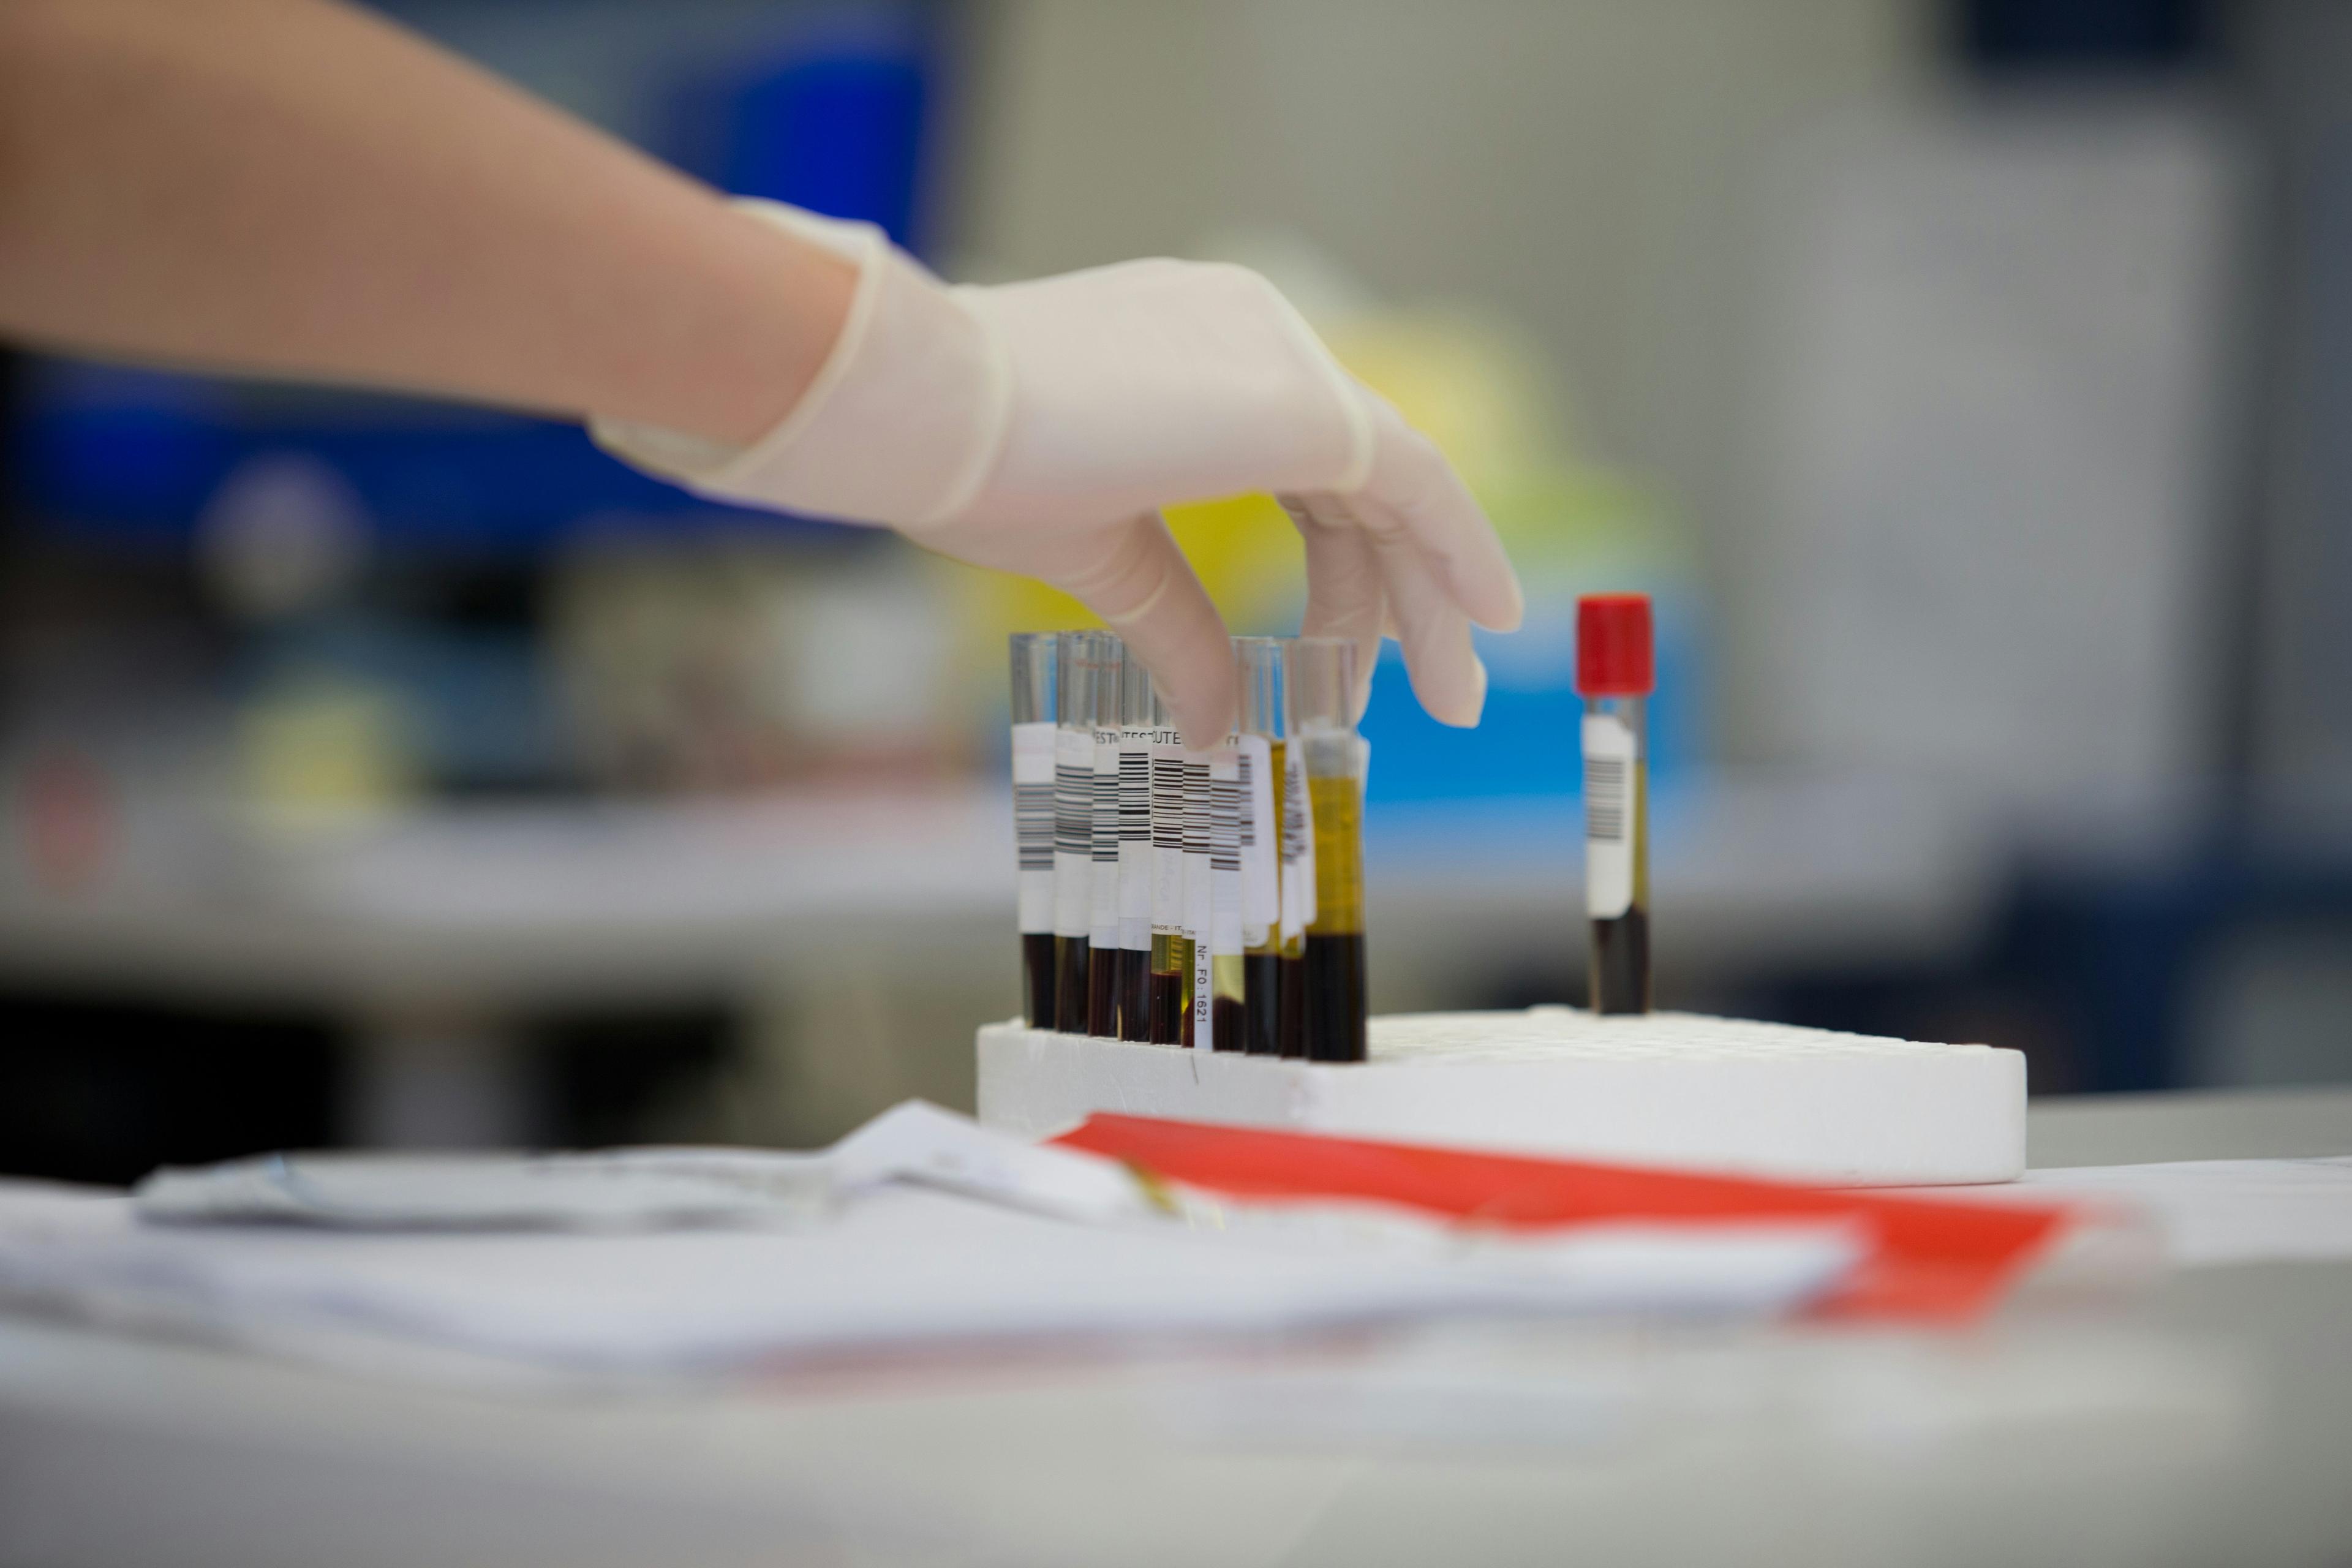
В ночь на 2 ноября дежурный техник Французской службы крови (EFS) заметил то, чего в морозильной камере быть не должно: температура поползла вверх. Внутри лежали образцы доноров и замороженная плазма для переливаний. Кто-то удалённо переписал настройки камер на трёх площадках и, по данным Le Canard enchaîné1, выставил им +110 °C вместо положенных −30 °C.
Сама EFS подчёркивает, что целью была не она. В пресс-релизе от 3 ноября2 служба пишет, что инцидент случился у поставщика холодильного оборудования, а пострадали системы удалённого контроля и управления камерами. Имя поставщика EFS не называет. Его раскрыл Canard: это Coolworld, нидерландская компания, которая сдаёт в аренду и обслуживает холодильные установки, в том числе в регионе Бургундия-Франш-Конте.
Coolworld 4 ноября подтвердила3 инцидент с софтом удалённого мониторинга. По словам компании, затронуто ограниченное число установок, а уязвимость сидит в компоненте стороннего поставщика, который Coolworld напрямую не контролирует. Кто этот поставщик, компания не уточнила.
Это спасла ночная смена: Сработала обычная процедура: техник увидел рост температуры, удалённый доступ к камерам отключили, а содержимое перевезли на другие площадки. «Мы могли потерять образцы или пакеты с плазмой для лечения пациентов», признал президент EFS Фредерик Пакуд в интервью BFMTV4. Официально санитарных последствий нет, продукты крови не потеряны, о случившемся сообщили в ANSSI.
По данным Canard, сначала EFS говорила только об образцах для эпиднадзора и лишь потом признала, что в камерах была и плазма для переливаний.
Это очень похоже на октябрь Месяц назад похожая атака ударила по супермаркетам. В ночь с 11 на 12 октября взломщики добрались до контроллеров Danfoss в сотнях французских магазинов, правительство насчитало около 700. CERT-FR в тот же день выпустил предупреждение5, позже добавив туда системы Copeland и Dixell XWEB. Danfoss объяснила, что большинство взломанных устройств устарели и не получают обновлений.
Связь между Coolworld и октябрьской волной официально не установлена, и неизвестно, стояли ли в камерах EFS те же контроллеры. Но мотив общий: холодильник сегодня это компьютер с выходом в сеть, иногда с чужим компонентом внутри, за который никто конкретно не отвечает.
Что дальше?: EFS обещает добавить уровни защиты. Главный вопрос остаётся открытым: через какой именно компонент зашли и сколько ещё камер в Европе работают на том же софте.
Источники
Интересно обсудить?


Volven Skadadottir
Редактор verärgert